
Deine App läuft.
Jetzt braucht sie einen verlässlichen Betrieb.
Du hast mit Vibe-Coding eine funktionierende Webanwendung aufgebaut. Ich bringe Struktur in Code, Umgebungen und Releases – damit du nachvollziehbar weiterentwickeln und kontrolliert veröffentlichen kannst.
Für eine bereits funktionierende App.
Git, Tests und getrennte Umgebungen.
Festpreis nach technischer Projektprüfung.
Funktioniert heute.
Bleibt beherrschbar bei der nächsten Änderung.
Vielleicht veröffentlichst du noch direkt auf Live. Schlüssel stehen im Code, Änderungen sind schwer zurückzuverfolgen oder niemand hat die Wiederherstellung getestet. Solange alles läuft, fällt das kaum auf. Beim nächsten Release fehlt dann ein verlässlicher Ablauf.
Vibe-to-Production schafft ein technisches Fundament für deine vorhandene App. Wir halten fest, was geändert wird, wie es geprüft wird und wie du im Fehlerfall zurückkommst.
Was deine App mitnimmt.
Acht Bausteine, angepasst an deinen Stack und den vereinbarten Projektumfang. Keine unnötige Infrastruktur – ein nachvollziehbarer Ablauf für die Arbeit an deiner App.
Git & nachvollziehbare Änderungen
Dein Code liegt in einem kundeneigenen Repository. Eine passende Branch- und Freigabestruktur macht Änderungen und Releases nachvollziehbar.
Secrets & Sicherheitsbasis
Zugangsdaten werden aus dem Code entfernt und in geeignete Konfigurationen überführt. Bekannte offengelegte Schlüssel werden nach Abstimmung rotiert; grundlegende Sicherheitskonfigurationen werden geprüft.
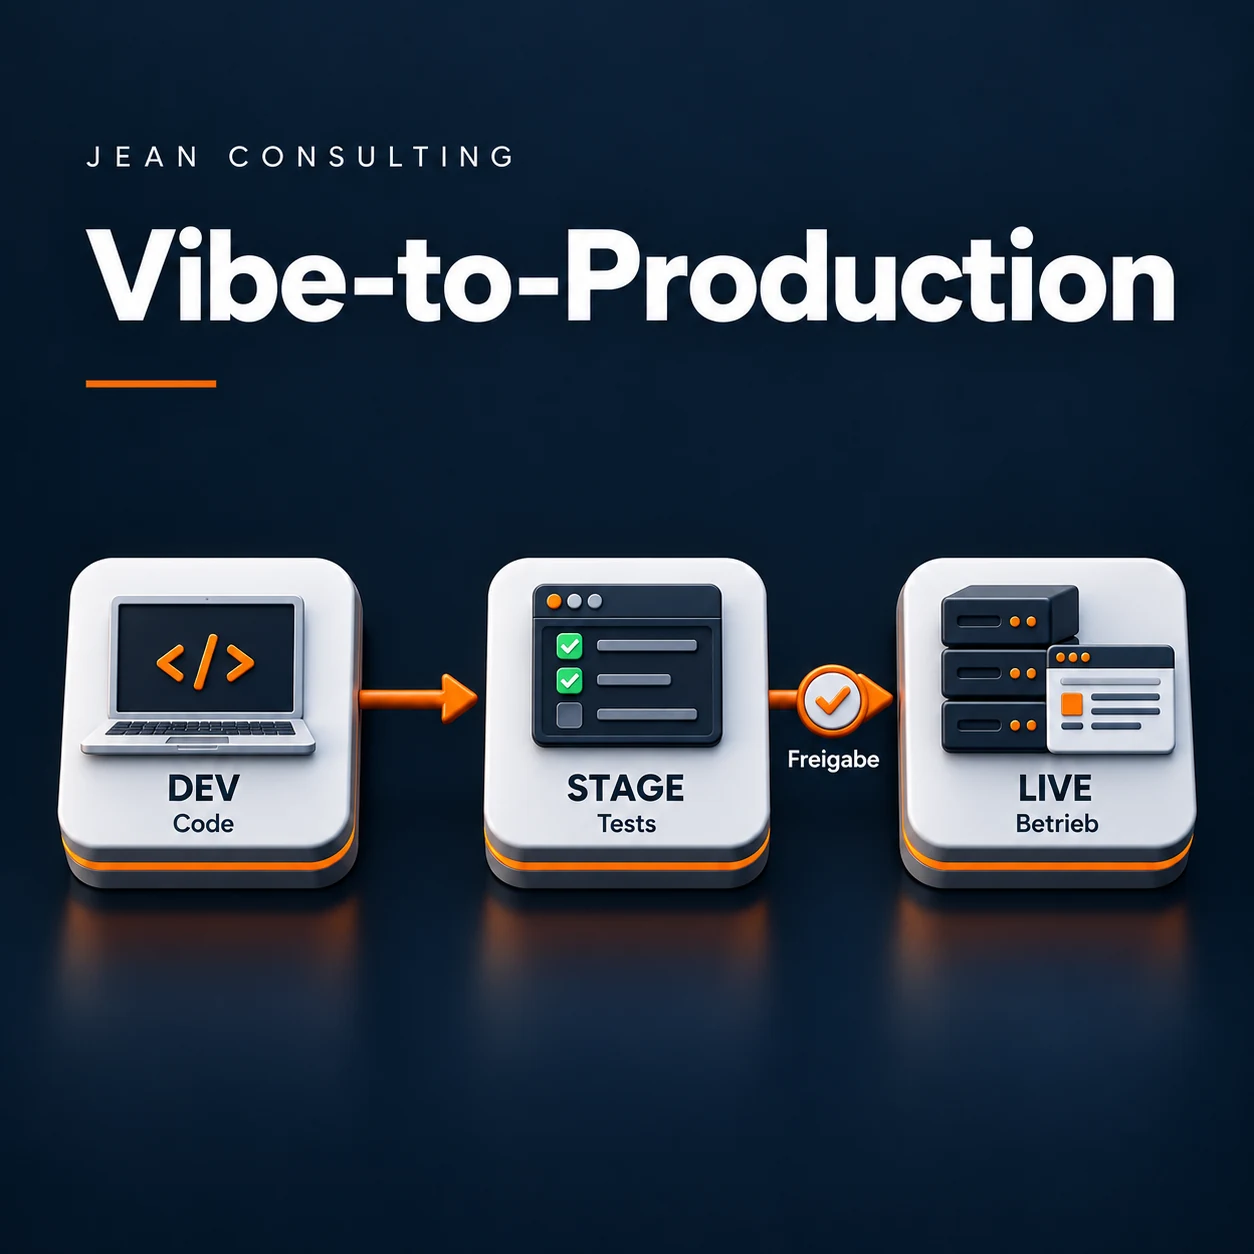
Dev · Stage · Live
Entwicklung, Prüfung und produktiver Betrieb erhalten getrennte Konfigurationen und Zugriffe. Daten und Schlüssel werden passend zum Projekt getrennt.
Tests für wichtige Abläufe
Build- und statische Prüfungen sowie ausgewählte Smoke- und End-to-End-Tests sichern vereinbarte Kernfunktionen ab. Der Testumfang wird am tatsächlichen Risiko ausgerichtet.
Kontrollierte Deployments
Die Pipeline prüft Änderungen und führt sie über Stage nach Live. Freigaben, Health-Checks und ein dokumentierter Rollback machen den Releaseweg verständlich.
Backups & Wiederherstellung
Relevante Daten werden nach vereinbartem Plan gesichert. Mindestens ein dokumentierter Wiederherstellungstest zeigt, wie ein Restore durchgeführt wird.
Monitoring & Betriebswissen
Wichtige Endpunkte und Fehler werden passend zum Stack überwacht. Ein Runbook hält Zuständigkeiten und Schritte bei Störungen fest.
Regeln für KI & Übergabe
Projektregeln, Startanleitung, Architektur- und Deployment-Dokumentation helfen dir und deinen Coding-Agents, innerhalb des vereinbarten Rahmens weiterzuarbeiten.
Prüfen. Freigeben. Veröffentlichen.
Entwickeln mit passenden Testdaten und Entwicklungsschlüsseln.
Änderungen versionieren. Vereinbarte Builds und Tests durchlaufen.
Technisch und fachlich prüfen. Den vorgesehenen Stand freigeben.
Freigegebene Version ausrollen. Health-Checks und Betrieb prüfen.
Backup- und Rollback-Schritte sind dokumentiert. Datenbankänderungen bekommen einen eigenen Rückfallplan, soweit technisch möglich.
Vom ersten Check
zum eigenen Ablauf.
Du weißt, wo dein Projekt steht, was eingerichtet wird und welche Schritte bis zur Übergabe fehlen.
- 01
Projekt prüfen
Wir klären Stack, Hosting, Zugänge, vorhandene Funktionen und den passenden Leistungsumfang.
- 02
Bestand aufnehmen
Code, Secrets, Umgebungen, Datenflüsse und Risiken werden strukturiert aufgenommen.
- 03
Fundament einrichten
Git, Konfiguration, Tests, Pipeline, Backups und Dokumentation werden für deinen Stack eingerichtet.
- 04
Gemeinsam veröffentlichen
Wir durchlaufen Stage und den ersten kontrollierten Live-Release. Du erhältst eine praktische Einweisung.
- 05
Im neuen Ablauf arbeiten
Die vereinbarte Nachbetreuung unterstützt dich bei Fragen zum eingerichteten Workflow und zur technischen Basis.
Eine funktionierende App ist der Ausgangspunkt.
Der technische Check klärt, ob dein Projekt zum Standardumfang passt und welche Anpassungen nötig sind.
Die Voraussetzungen
- Eine lauffähige Webanwendung mit einem klaren Hauptprojekt.
- Ein zentrales Repository oder ein überführbarer Codebestand.
- Eine primäre Datenbank und ein definiertes Hostingziel.
- Zugriff auf die erforderlichen Accounts, Domains und Infrastruktur.
- Du erklärst Kernfunktionen und benennst die Freigabeverantwortlichen.
Zugänge und sensible Daten gehören nicht in das Anfrageformular. Die sichere Bereitstellung klären wir vor Beginn.
Du erhältst einen Ablauf, den du weiter nutzen kannst.
Die Einrichtung endet nicht bei einem funktionierenden Deployment. Du erhältst verständliche Dokumentation und eine praktische Einweisung in den neuen Workflow.
Nach der Einrichtung begleiten wir dich für 1–3 Monate beim Einstieg in den neuen Workflow. Die konkrete Dauer und den Umfang der Nachbetreuung legen wir im Angebot fest.
Was zur Übergabe gehört
- README für lokalen Start und wichtige Befehle.
- Architekturübersicht für Anwendung, Daten und Dienste.
- Deployment-Anleitung mit Freigaben und Health-Checks.
- Runbook für Backup, Restore, Rollback und Störungen.
- Projektregeln für Codex und andere Coding-Agents.
- Ein gemeinsam durchgeführter erster Release.
Vorgeschlagene Abnahmekriterien ansehen
- Kundeneigenes Repository mit nachvollziehbarer Versionshistorie und dokumentiertem Branchablauf.
- Vereinbarte Dev-, Stage- und Live-Konfigurationen sowie Zugriffsrollen dokumentiert.
- Keine identifizierten aktiven Secrets im vereinbarten aktuellen Codebestand; Rotation und Historienbehandlung dokumentiert.
- Vereinbarte Builds, statische Checks und kritische Testfälle laufen erfolgreich.
- Stage-Freigabe und erster Live-Release einschließlich Health-Checks gemeinsam nachvollzogen.
- Backup eingerichtet und mindestens ein Wiederherstellungstest dokumentiert.
- Rollback, Betriebszuständigkeiten und KI-Regeln dokumentiert.
- Kunde erhält vereinbarte Zugänge, Dokumentation und Einweisung; Nachbetreuung schriftlich abgegrenzt.
Klarer Umfang.
Ein Festpreis nach Projektprüfung.
Nach dem technischen Check erhältst du ein Angebot mit Leistungsumfang, Mitwirkung, Abnahmekriterien und verbindlichem Festpreis.
Optional ergänzbar
Preview-Umgebungen je Branch oder Feature, zusätzliche Testabdeckung und Managed Operations werden bei Bedarf separat kalkuliert.
Deine Fragen.
Klare Antworten.
Für welche Projekte ist Vibe-to-Production gedacht?
Vibe-to-Production richtet sich an eine bereits funktionierende Webanwendung mit einem klaren Hauptprojekt. Wir bringen Struktur in deinen bestehenden Code, die Entwicklungsumgebungen und den Releaseprozess. Neue Funktionen und größere Umbauten planen und kalkulieren wir separat.
Mit welchen Stacks arbeitet ihr?
Wir passen die Einrichtung an deinen vorhandenen Stack an. Im technischen Projektcheck prüfen wir Framework, Datenbank, Hosting und Integrationen. Anschließend legen wir fest, welche Bausteine zu deinem Projekt passen und wie sie umgesetzt werden.
Wem gehören Code und Zugänge?
Dein Code liegt in einem kundeneigenen Repository. Accounts, Rollen und Zuständigkeiten werden klar zugeordnet. Du erhältst eine dokumentierte Übergabe, damit du und dein Team mit dem eingerichteten Projekt weiterarbeiten könnt.
Wie wird der Festpreis bestimmt?
Nach der technischen Projektprüfung erhältst du ein verbindliches Festpreisangebot mit klarem Leistungsumfang, Abnahmekriterien und deinen Mitwirkungsaufgaben. Für den typischen Standardumfang liegt der Preisrahmen bei 3.000–5.000 EUR netto. Den konkreten Preis vereinbaren wir vor Beginn.
Kann ich mit Codex oder anderen Coding-Agents weiterarbeiten?
Ja. Du erhältst klare Projektregeln für die weitere Arbeit mit Codex und anderen Coding-Agents. Sie beschreiben den Umgang mit Zugangsdaten, Tests, Datenbankänderungen und Live-Releases. Änderungen werden im eingerichteten Workflow geprüft und freigegeben.
Was passiert bei einem fehlgeschlagenen Deployment?
Health-Checks prüfen den ausgerollten Stand. Ein dokumentierter Rollback beschreibt den Weg zurück zur vorherigen Version. Für Datenbankänderungen legen wir einen eigenen Rückfallplan fest, der die technischen Möglichkeiten deines Projekts berücksichtigt.
Welche Sicherheitsbasis wird eingerichtet?
Wir richten die vereinbarte technische Sicherheitsbasis ein: den Umgang mit Secrets, getrennte Konfigurationen und Zugriffe sowie grundlegende Sicherheitsprüfungen. Ein vollständiger Penetrationstest, eine Zertifizierung und rechtliche Datenschutzberatung sind separate Leistungen und gehören nicht zum Standardumfang.
Was umfasst die Nachbetreuung?
Nach der Einrichtung begleiten wir dich für 1–3 Monate bei der Arbeit mit dem neuen Workflow und der technischen Basis. Du erhältst Unterstützung bei Fragen zu den eingerichteten Abläufen. Die konkrete Dauer, das Stundenkontingent, die Kontaktwege und die Reaktionszeiten legen wir im Angebot fest.
Kann ich Preview-Umgebungen erhalten?
Ja. Für einen geeigneten Stack ergänzen wir separate Preview-Umgebungen je Branch oder Feature. Zugriffsschutz, Isolation, das Aufräumen nicht mehr benötigter Umgebungen und laufende Kosten stimmen wir gemeinsam ab. Diese Erweiterung wird separat angeboten.
Welche Zugänge benötigt ihr?
Für die Einrichtung benötigen wir die projektrelevanten Zugriffe auf Repository, Hosting, Domains und Konfiguration sowie gegebenenfalls Datenbank und Monitoring. Wir legen vor Beginn fest, welche Berechtigungen erforderlich sind und wie du die Zugänge sicher bereitstellst. Zugangsdaten übermitteln wir über den dafür abgestimmten Weg.